フロンティアAI時代の脆弱性対応、今の運用で追いつきますか
フロンティアAI(高性能AI)の登場により、脆弱性の発見、分析、悪用準備のスピードはさらに速まる可能性があります。これから必要なのは、脆弱性を「知っている」ことではありません。限られた時間の中で、優先順位を決め、修復し、すぐ直せないリスクを守り切る運用です。
対応に使える時間が、短くなる。
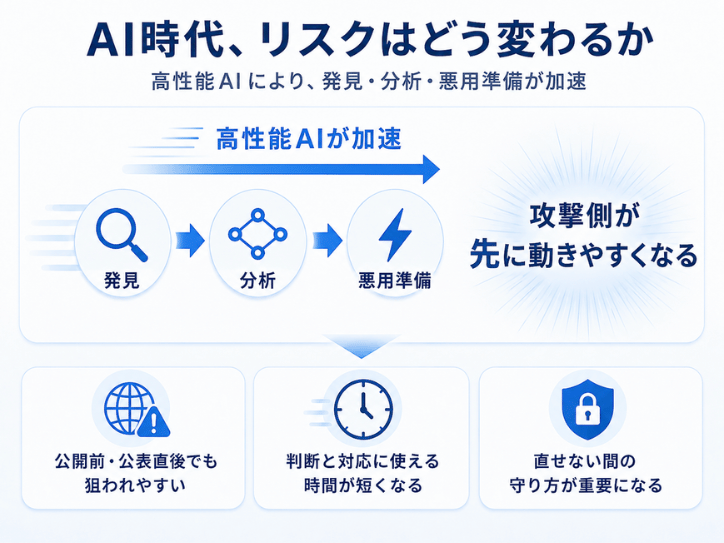
脆弱性管理で起きている変化は、単なる情報量の増加ではありません。脆弱性の発見から影響調査、悪用可能性の検証、攻撃対象の探索までが、これまで以上に短時間で進むことです。
フロンティアAIが変える脆弱性対応
フロンティアAIは防御分析を支援する一方、攻撃者が行うソースコードの読解、既知脆弱性の再現、類似バグの探索、攻撃手順の整理を効率化し、脆弱性公開から攻撃までの時間を短縮する可能性があります。
BOD 26-04が示す方向性
CISAのBOD 26-04は、外部露出や悪用状況、攻撃の自動化、侵害時の影響に基づき、更新対応を優先する方針です。米国の連邦文民行政機関向けですが、民間企業のリスクベース運用にも参考になります。
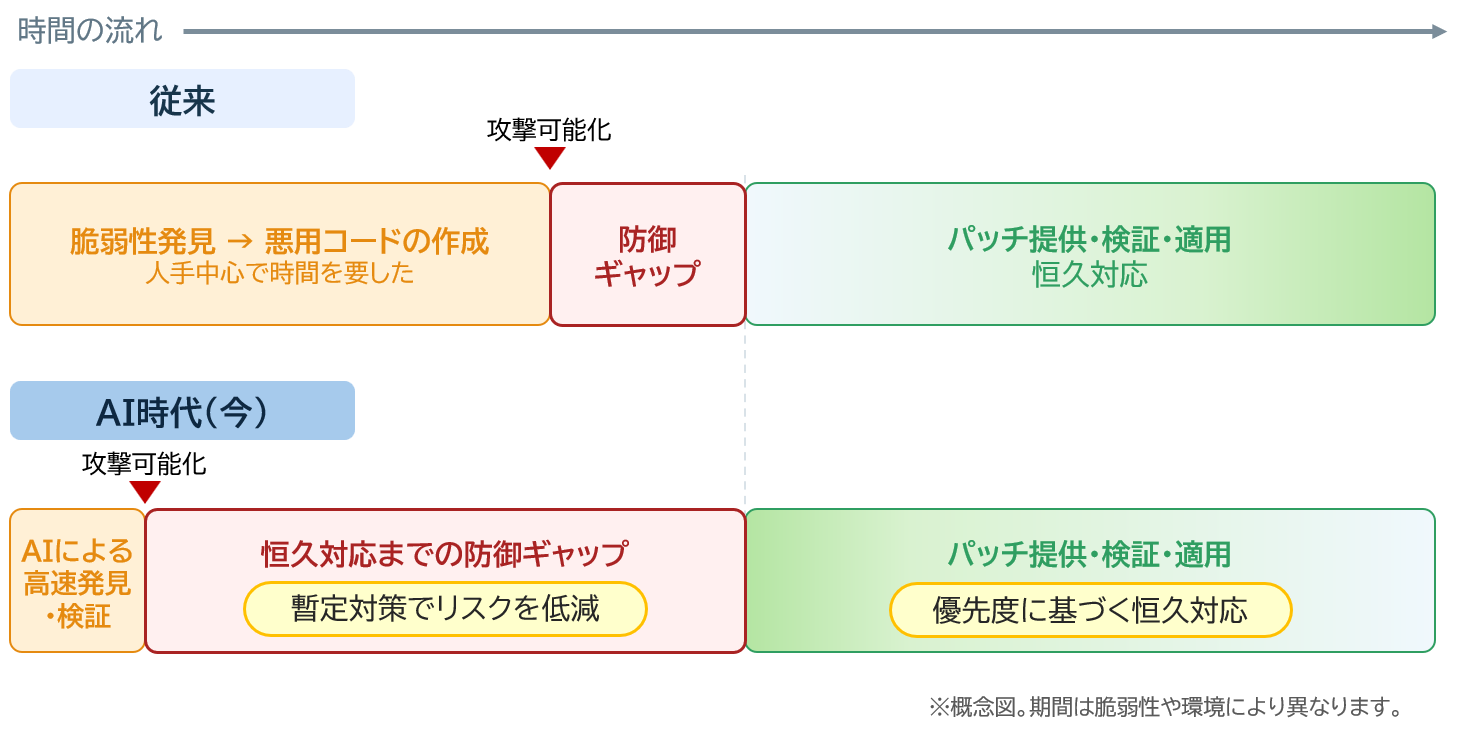
攻撃側の準備が速まる一方で、パッチの提供・検証・適用には一定の時間を要します。そのため、攻撃可能化から恒久修正までの「防御ギャップ」が拡大する可能性があります。年次診断や手作業中心の運用では対応が後手に回りやすいため、状況に応じて暫定対策を使い分け、恒久修正まで迅速に進める運用サイクルが必要です。
情報収集から判断サイクルへ。
一般的な脆弱性対応では、NVDのCVSSスコア、ベンダーのアドバイザリ、セキュリティニュース、CISA KEVなどを参照します。これらは重要です。しかし、それだけでは「自社で今、何を先に直すか」までは決まりません。
公開情報を集めて判断する
- NVDのCVSSスコアを確認する
- ベンダーの脆弱性情報を確認する
- セキュリティニュースを確認する
- パッチが出たものから適用を検討する
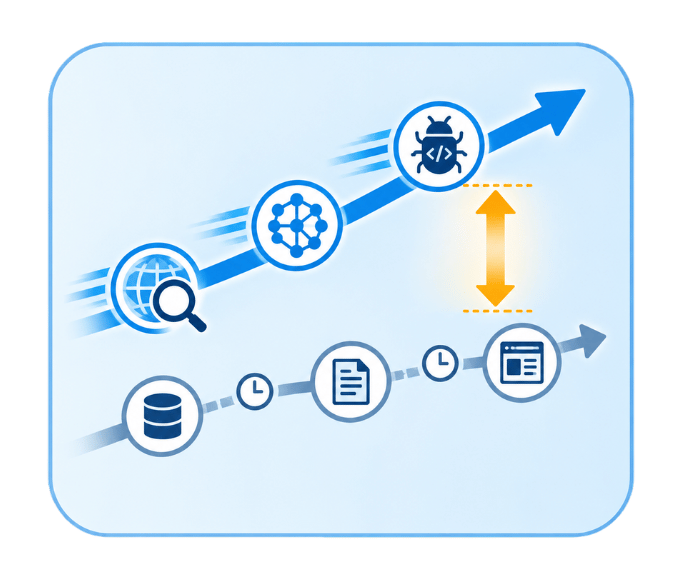
NVDの情報充実、ベンダー情報の公開、ニュース化には時間差があります。その間にも、攻撃側の分析は進みます。
判断と実行を早める
- 複数ソースから脆弱性情報を取り込む
- 自社資産との関係を確認する
- 悪用状況、露出、業務影響で優先順位を付ける
- パッチ適用、設定変更、遮断などの対策を選ぶ
- 対応後に再確認し、例外を管理する
NIST「NVD Operations Update」
最初に合わせるピントは3つ。
脆弱性情報が増えても、対応できる人数と時間は急には増えません。だからこそ、次の3点に絞って判断軸を整えることが出発点になります。
自社に関係する脆弱性か
最初に見るべきは、脆弱性の有名さではなく、自社環境との関係です。対象製品、バージョン、設定、利用有無、外部公開の有無を確認し、「自社で影響を受ける可能性があるもの」と「今は対象外のもの」を分けます。
先に直すべきものか
CVSSが高い脆弱性が、必ず自社で最優先とは限りません。外部から到達できるか、すでに悪用されているか、重要業務に関係するか、認証なしで悪用できるかを合わせて見る必要があります。
直せない期間をどう守るか
本番影響、検証期間、ベンダーパッチ未提供などにより、すぐに修復できない脆弱性は必ず残ります。その場合は、例外として放置するのではなく、代替策、期限、監視方法、再確認の責任者を決めることが重要です。
状況によって、最初の一手は変わる。
業種、監査要件、IT資産の持ち方によって、着手すべき場所は異なります。自社に近いパターンから読み進めてください。
外部公開システムが多い企業
まずは、インターネットから見えるサーバ、管理画面、VPN、検証環境、クラウド上の公開設定を確認します。攻撃者が最初に見る場所だからです。重要なのは、公開されていること自体ではなく、誰の管理下にあり、いつ更新され、脆弱性が出たとき誰が直すのかまで分かることです。
端末・サードパーティアプリが多い企業
OSだけでなく、ブラウザ、PDF、圧縮、会議、開発、運用ツールなどの更新状況が焦点になります。攻撃は、よく使われるソフトウェアの既知脆弱性から侵入することがあります。対象台数が多い場合は、影響範囲を素早く把握し、更新できるものを一括で進め、例外端末だけを個別管理する形に寄せる必要があります。
監査・取引先対応が必要な企業
求められるのは、単に「対策しています」という説明ではありません。脆弱性情報をどう収集し、どの基準で優先順位を決め、いつまでに対応し、直せない場合にどの代替策を取るのかを説明できることです。判断基準と証跡を残せる運用は、監査対応にもインシデント時の説明にも有効です。
重要業務を止められない企業
医療、製造、金融、物流、社会インフラなどでは、更新作業そのものが業務停止リスクになる場合があります。この場合、パッチ適用だけを正解にせず、検証環境、適用タイミング、通信制御、機能停止、監視強化、段階的な展開を組み合わせ、停止リスクと侵害リスクの両方を下げる設計が必要です。
詳しい対策は、ホワイトペーパーで確認できます。
重要なのは、情報を増やすことではなく、自社に関係するリスクを見極め、実行可能な対策につなげることです。ホワイトペーパーでは、そのための判断軸、修復・代替策、継続運用の考え方を詳しく解説します。
何を先に直すべきか
CVSSだけでなく、悪用状況、外部露出、業務影響、修復可否を組み合わせて、優先順位を決める考え方を整理します。
直せない期間をどう守るか
ベンダーパッチがない、検証に時間がかかる、業務影響で即時適用できない場合に取るべき現実的な対策を整理します。
継続的に回すには
脆弱性情報の収集、自社影響判定、修復、例外管理、再確認までを短いサイクルで回すための考え方を解説します。
ホワイトペーパー請求
必要事項をご入力ください。送信後、ご登録のメールアドレスにダウンロードURLをお送りします。